Виды кибератак на корпоративные сети
Типы атак на корпоративные сети
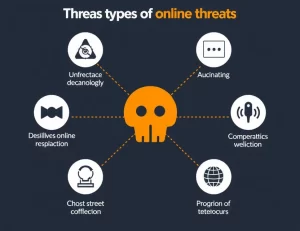
Современные корпоративные сети становятся все более уязвимыми перед разнообразными кибератаками. Злоумышленники используют широкий спектр методов, чтобы проникнуть в систему, украсть данные или нарушить работу инфраструктуры. Среди наиболее распространенных видов атак выделяются фишинг, вредоносное ПО и атаки типа «отказ в обслуживании» (DDoS).
Фишинг — это метод социальной инженерии, при котором злоумышленники пытаются обманом заставить сотрудников раскрыть конфиденциальную информацию, например, логины и пароли. Обычно это происходит через поддельные электронные письма или сайты, которые выглядят как официальные ресурсы компании.
Вредоносное программное обеспечение, или малварь, включает в себя вирусы, трояны, шпионские программы и вымогатели. Они проникают в сеть через зараженные вложения, уязвимости в программном обеспечении или вредоносные ссылки. Целью таких атак может быть кража данных, блокировка доступа к системе или получение контроля над устройствами.
Атаки типа DDoS направлены на перегрузку серверов компании огромным количеством запросов, что приводит к сбоям в работе сервисов и потере доступности для легитимных пользователей. Такие атаки часто используются для вымогательства или отвлечения внимания от других более скрытных действий злоумышленников.
- Использование антивирусного и антишпионского ПО с регулярными обновлениями.
- Внедрение систем мониторинга и обнаружения вторжений для быстрого реагирования.
- Создание резервных копий данных для восстановления после атак вымогателей.
- Ограничение прав доступа сотрудников к критически важным системам.
- Проведение регулярных аудитов безопасности и тестов на проникновение.
- Разработка и внедрение политики информационной безопасности.
Методы проникновения и их особенности
Для успешного проникновения в корпоративную сеть злоумышленники применяют разнообразные техники, которые можно разделить на технические и социальные. Технические методы включают использование уязвимостей в программном обеспечении, перебор паролей и эксплуатацию сетевых протоколов.
Одним из наиболее опасных способов является эксплуатация уязвимостей в системах и приложениях. Часто компании не успевают своевременно обновлять программное обеспечение, что открывает двери для хакеров. Использование автоматизированных сканеров позволяет злоумышленникам быстро находить слабые места и запускать атаки.
Социальная инженерия играет не менее важную роль. Она направлена на обман сотрудников с целью получения доступа к внутренним ресурсам. Злоумышленники могут имитировать звонки от технической поддержки, отправлять фальшивые уведомления или создавать доверительные отношения с целью выведать пароли и другую конфиденциальную информацию.
Типы атак на
Современные корпоративные сети становятся все более уязвимыми перед разнообразными кибератаками.Методы проникновения и
Для успешного проникновения в корпоративную сеть злоумышленники применяют разнообразные техники, которые можно разделить на технические и социальные.Как защититься от
Для обеспечения надежной защиты корпоративной сети необходимо применять комплексный подход, включающий технические меры и обучение персонала.
Как защититься от кибератак
Для обеспечения надежной защиты корпоративной сети необходимо применять комплексный подход, включающий технические меры и обучение персонала. В первую очередь стоит внедрить многоуровневую систему аутентификации, которая значительно усложняет несанкционированный доступ.
Регулярное обновление программного обеспечения и своевременное исправление уязвимостей — это базовые, но крайне важные шаги. Без них даже самые продвинутые системы безопасности могут быть легко обойдены.
Обучение сотрудников основам кибербезопасности помогает снизить риски, связанные с социальной инженерией. Люди должны уметь распознавать подозрительные письма и звонки, а также знать, как правильно реагировать на потенциальные угрозы.


Отправить комментарий